





网站被挂马攻击,说明黑客已经成功地侵入了你的网站。这不仅可能导致数据泄露和资产损失等严重危害,还会给你的用户带来巨大的损失。比如直接跳转到非法网站,那么如何保证网站和服务器的安全?我们可以从以下几个方面着手处理。
最重要的就是先清除木马,修复漏洞
我们要找到专业的安全运维人员对程序进行全面分析和排查,清除相应的Webshell文件。同时要测试网站原有的漏洞,并进行漏洞修复。修复好之后,就是做好网站和服务器的安全了。
1)网络安全层面:
通过使用安全组、负载均衡白名单和云防火墙等服务,限制不必要的服务端口暴露在外网,可以有效防止黑客利用暴露的端口进行攻击。
2)主机系统层面:
采用堡垒机进行的登录管理,实施最小授权原则,并开通多因素认证或SSH Key凭证登录。此外,建议定期检测并修复服务器上的安全告警和不安全配置项,加强文件访问权限管理,遵循最小授权原则配置文件系统的访问和修改权限。
3)数据库层面:不要直接使用数据库Web管理工具来管理数据库,避免直接对公网开放。配置网络访问控制策略,仅允许应用服务器访问数据库服务,同时配置复杂密码进行数据库服务加固。
4)应用安全层面:
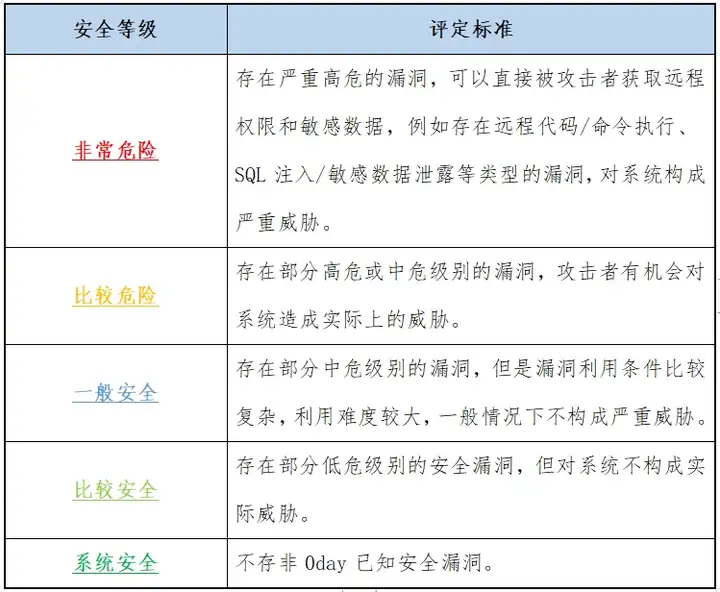
对Web应用中间件进行安全加固,进行代码安全测试和白盒代码审计,并在修复漏洞后再上线发布。定期使用云安全中心漏洞管理服务对网站和Web业务系统进行漏洞扫描,并及时处理存在的安全漏洞。排查程序漏洞并及时修复,可以使用应急响应服务协助排查漏洞和入侵原因,同时使用Web应用防火墙保护Web应用,降低被黑客入侵的风险。
5)有条件可以做渗透测试
比如进行核心功能认证缺失测试、SQL注入测试、恶意文件/脚本上传测试、访问控制失效(水平/垂直越权)、敏感文件下载测试、服务器端模板注入测试、LDAP注入测试、XPath 注入测试、XML注入(XXE)测试、访问控制失效(强制浏览)测试、业务逻辑测试、不安全的密码重置功能(任意密码重置)测试、通过HTTP请求的SQL 语句枚举数据库信息、弱口令测试等。
我们是一家专业从事网站建设、小程序开发、网络安全维护的公司,如果你也遇到服务器或者网站安全问题,可与我们联系,十余年开发经验,大量成功项目可查看。
https://www.99hyw.cn/server/18314.html